QR code, smartphone perso et Wi-Fi invité : jusqu'où une PME doit-elle encadrer le BYOD ?
Un phishing par QR code en entreprise ne commence pas toujours devant un poste de travail. Il naît souvent sur un smartphone personnel, entre deux rendez-vous, puis revient au bureau par la messagerie, le MFA ou le Wi-Fi invité, presque sans bruit.
Le vrai problème n'est pas le QR code, c'est le passage entre usages privés et accès professionnels
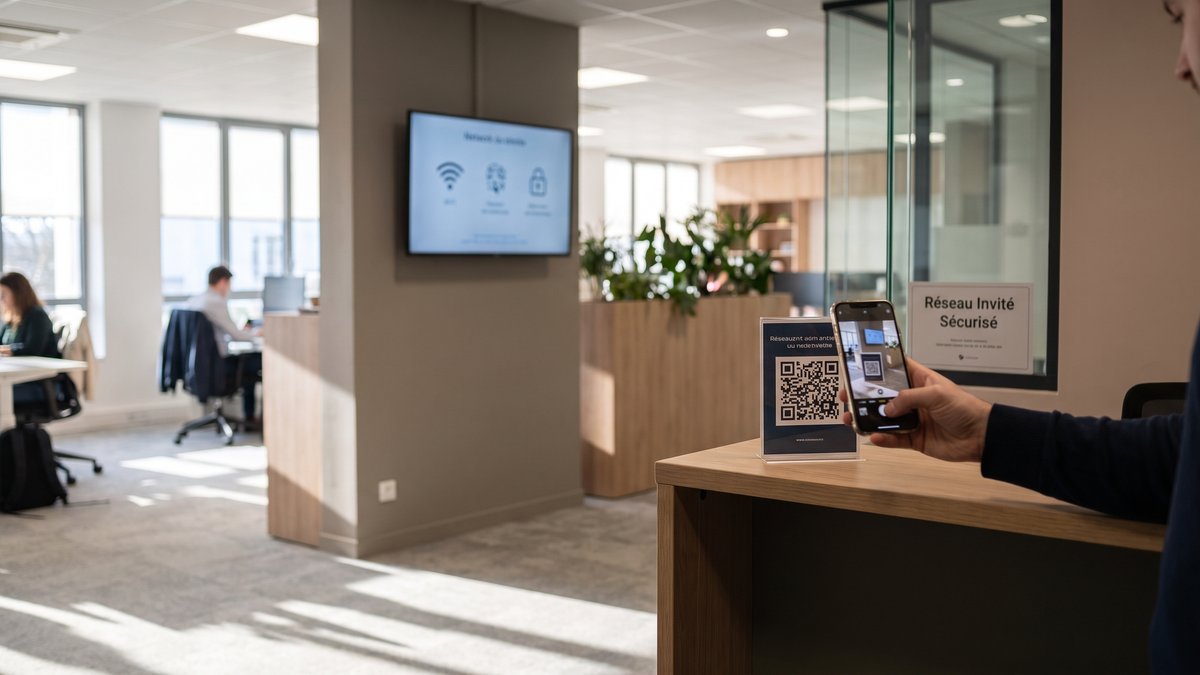
Le QR code n'est pas dangereux par nature. Il devient un risque quand il déplace la confiance vers un écran que l'entreprise ne maîtrise pas. Un collaborateur scanne un code sur un badge de salon, dans un hall d'accueil, sur un PDF reçu par mail. La page semble propre, parfois très propre. Elle demande une reconnexion à Microsoft 365, propose un téléchargement ou redirige vers un faux portail Wi-Fi.
Dans une PME ou une collectivité, le téléphone personnel sert ensuite de pont involontaire. On y valide un MFA, on y consulte sa messagerie professionnelle, on y récupère un document, puis l'on rejoint le réseau de l'entreprise. C'est là que le sujet sort du simple réflexe utilisateur. Il touche à la cybersécurité du BYOD, à la séparation des accès, aux droits et à l'architecture réseau.
Nous le voyons souvent en audit et conseil : la menace n'est pas seulement l'appareil personnel, mais l'absence de cadre autour de lui. Quand rien n'est écrit, tout devient implicite - et donc fragile.
Pourquoi ce risque reste sous les radars dans les structures de 10 à 100 postes
Les PME d'Île-de-France et les petites collectivités n'ignorent pas la cybersécurité. En revanche, elles hiérarchisent. Le ransomware, la sauvegarde, la boîte mail de direction, le pare-feu : tout cela paraît plus urgent. Le QR code, lui, a l'air anodin, presque banal. C'est précisément sa force.
Autre angle mort : le smartphone personnel et la sécurité en PME relèvent souvent d'une zone grise. L'appareil n'appartient pas à l'organisation, mais il participe au travail. Il reçoit des codes de connexion, ouvre Teams, Outlook ou des fichiers partagés. Pourtant, il échappe fréquemment à la politique de mises à jour, au contrôle des applications installées et aux règles de verrouillage.
Le résultat est assez classique : Wi-Fi unique, comptes sensibles accessibles depuis n'importe quel terminal, authentification multifacteur sans règle claire, et aucune charte simple expliquant ce qui est autorisé ou non. Dans ces conditions, bloquer après incident coûte plus cher que cadrer avant.
Ce qu'un téléphone personnel peut exposer concrètement
Il faut sortir d'une vision abstraite. Un smartphone personnel compromis peut exposer la messagerie, détourner une page de connexion, intercepter une habitude de validation MFA, conserver des sessions actives, ou pousser l'utilisateur vers un partage de fichiers piégé. S'il rejoint ensuite le Wi-Fi de l'entreprise, surtout quand le réseau invité est mal séparé, il ajoute un risque d'exposition latérale que beaucoup sous-estiment encore.
Le point sensible n'est pas seulement la compromission complète du téléphone. Parfois, une simple réutilisation d'identifiants ou un clic sur un portail frauduleux suffisent. Et, oui, c'est souvent discret.
Interdire, encadrer ou séparer : les trois options réalistes
Interdire totalement l'usage professionnel sur smartphone personnel est cohérent dans certains environnements sensibles - juridique, finance, santé, ou collectivités traitant des données particulières. Mais dans la pratique, cette position est exigeante. Elle suppose des équipements fournis, une alternative fluide et une discipline constante.
Encadrer est souvent le choix le plus réaliste pour une structure de 10 à 100 postes. Cela passe par une charte BYOD courte, des règles de MFA, l'obligation de verrouillage du téléphone, des versions système à jour et la limitation des accès les plus sensibles. La FAQ interne devrait répondre à des questions simples ; à défaut, une FAQ publique aide déjà à clarifier certains usages numériques.
Séparer, enfin, est la mesure la plus rentable. Réseau métier, réseau invité, équipements administrés, comptes à privilèges et accès distants ne doivent pas cohabiter sans cloisonnement. Sur ce point, un article récent sur la segmentation du réseau d'entreprise rejoint exactement le sujet : si tout passe au même endroit, le moindre écart prend trop d'ampleur.
Quand un téléphone piégé à l'extérieur revient se connecter au bureau
Dans une communauté de communes en grande couronne, le signal faible venait d'un PDF reçu après un événement fournisseur. Le QR code ouvrait une page de connexion presque crédible. Une agente a saisi ses identifiants, puis, plus tard, a validé une demande MFA depuis son téléphone personnel sans y prêter attention. Le compte n'a pas été vidé dans l'instant ; c'est plus trompeur que cela.
Ce qui a alerté, c'est une suite d'anomalies modestes : règles de transfert discutables, connexions inhabituelles, et un appareil rejoignant un Wi-Fi interne trop perméable. Nous avons repris le sujet par la bonne priorisation des mesures de sécurité, puis par la séparation des accès, le durcissement de la messagerie et la revue des usages mobiles. C'est précisément ce que nous faisons lors d'une mission de sécurité bien conduite : corriger l'architecture autant que le réflexe humain.
Au fond, l'incident ne venait pas d'un téléphone. Il venait d'une frontière absente.
Les mesures simples qui réduisent le risque sans bloquer les équipes
- Séparer strictement le Wi-Fi invité et le réseau métier, sans passerelle implicite.
- Limiter les accès sensibles depuis des appareils non administrés, notamment la messagerie de direction, le VPN et les consoles d'administration.
- Encadrer le MFA : méthode autorisée, procédure en cas de doute, suppression des validations machinales.
- Formaliser une charte BYOD en une page, lisible par un dirigeant comme par un collaborateur.
- Surveiller les comptes : connexions anormales, transferts mail, sessions persistantes, réinitialisations inhabituelles.
- Former sans dramatiser : un QR code est un lien, pas un pictogramme neutre.
Pour aller plus loin, les repères de l'ANSSI et de Cybermalveillance.gouv.fr sont utiles, surtout pour poser un cadre simple avant d'acheter trop d'outils.
Avant de bloquer les smartphones perso, commencez par dessiner la frontière utile
Interdire sans architecture claire ne règle pas grand-chose ; cela déplace le problème. Dans la plupart des PME et collectivités, la bonne réponse consiste à définir ce qui peut transiter par un appareil personnel, puis à séparer techniquement ce qui ne doit jamais se toucher. Si vous travaillez en Île-de-France et que vos accès mobiles, votre MFA ou votre Wi-Fi d'entreprise reposent encore sur des habitudes plus que sur des règles, il est sans doute temps d'y voir clair. Nous détaillons cette approche dans nos actualités et pouvons aussi vous aider à cadrer rapidement la situation via notre page zone d'intervention ou depuis l'accueil.