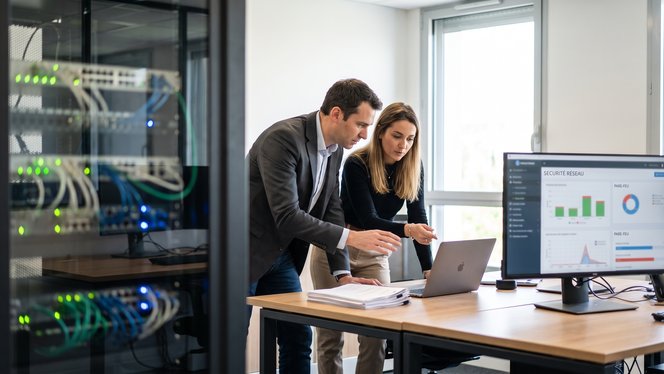
Un placard technique peut suffire... jusqu'au jour où il concentre Internet, la téléphonie et les sauvegardes. Voici comment repérer le vrai seuil de risque en PME ou en mairie.
Prestataire informatique injoignable, tickets peu clairs, budget instable : voici les critères concrets pour savoir quand une PME doit changer d'infogérance sans se bloquer.
Départs, recrutements, boîtes partagées et options oubliées : voici comment une PME peut repérer les licences Microsoft 365 inutiles sans risquer une coupure critique.
Pour une PME de 30 postes, audit cyber, EDR et pare-feu managé ne répondent pas au même besoin. Voici comment investir dans le bon ordre, sans doublon ni faux sentiment de sécurité.
Votre PME a grandi vite et l'informatique s'est empilée ? Voici comment décider s'il faut lancer d'abord un audit RGPD, de cybersécurité ou de sauvegarde selon le risque réel.
Quitter un prestataire informatique opaque exige bien plus qu'une résiliation. Voici les 7 angles morts à vérifier pour éviter une reprise bloquée dès le premier lundi.
Entre assureurs, donneurs d'ordre et experts cyber, les PME d'Île-de-France croulent sous les audits de cybersécurité… souvent inutilisables. Comment transformer ces contrôles en véritable levier pour votre parc informatique.